

App Hosting برای استفاده آسان و نگهداری کم طراحی شده است، و تنظیمات پیشفرض آن برای اکثر موارد استفاده بهینه شده است. درعینحال، App Hosting ابزارهایی را برای مدیریت و پیکربندی باطنها برای نیازهای خاص شما ارائه میدهد. این راهنما آن ابزارها و فرایندها را شرح میدهد.
تنظیم و بهروزرسانی متغیرهای محیط و اطلاعات محرمانه
App Hosting به شما امکان میدهد از متغیرهای محیطی برای مقادیر پیکربندی غیرحساس و از رمزها برای پارامترهای حساس مانند کلیدهای میانای برنامهسازی کاربردی، اطلاعات اعتباری پایگاه داده، و نشانهای سرویس استفاده کنید.
- متغیرهای محیطی استاندارد: برای پیکربندیهای غیرحساس و نوشتار ساده (مانند نشانیهای وب عمومی API، پرچمهای ویژگی، یا اهداف ساخت) استفاده میشود. مقادیر برای همه اعضای پروژه قابلمشاهده است.
- رمزها: برای پارامترهای حساس (مانند رمزهای کارخواه OAuth، کدهای API، یا گذرواژههای پایگاه داده) استفاده میشود. اطلاعات محرمانه توسط Cloud Secret Manager پشتیبانی میشود. مقادیر رمز محافظت میشوند و هرگز بهصورت نوشتار ساده در کنسول Firebase نمایش داده نمیشوند؛ درعوض، کنسول پیوندهای عمیقی برای مشاهده و مدیریت مستقیم مقادیر رمز در Cloud Secret Manager ارائه میدهد.
میتوانید پارامترهای محیط را بااستفاده از دو رویکرد مکمل تعریف و مدیریت کنید:
- کنسول Firebase: بهسرعت اسرار یا متغیرها را بهطور پویا درطول ایجاد اولیه پسین یا پساز استقرار در تنظیمات پسین اضافه، ویرایش، و پیوست کنید.
کد-اول (
apphosting.yaml): متغیرهای محیطی و ارجاعهای محرمانه را در فایل پیکربندی مخزن خود برای استقرارهای کنترلشده نسخه اعلام کنید، یا ازapphosting.<env>.yamlبرای تنظیم مقادیر مختلف برای محیطهای مختلف استفاده کنید.
کنسول Firebase
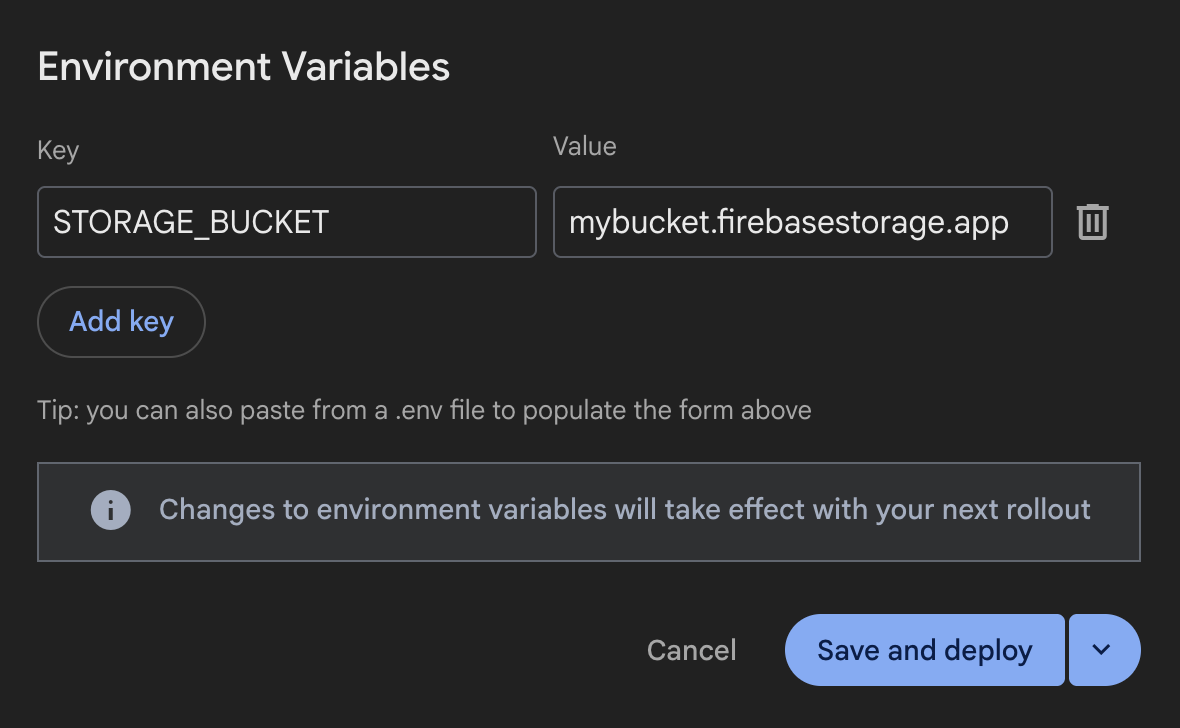
apphosting.yaml
env:
  - variable: STORAGE_BUCKET
    value: mybucket.firebasestorage.app
  - variable: API_KEY
    secret: myApiKeySecret
مدیریت متغیرها و اسرار در کنسول Firebase
میتوانید متغیرهای محیطی و اطلاعات محرمانه را در کنسول Firebase هنگام ایجاد پسبک یا هر زمان دیگری از تنظیمات پسبک پیکربندی کنید. تغییرات ذخیرهشده بدون استقرار در عرضه بعدی شما اعمال میشود و بر عرضه فعلی تأثیری ندارد.
تنظیم متغیرها و اطلاعات محرمانه درطول ایجاد پسین
هنگام ایجاد کردن میانای App Hosting جدید در کنسول Firebase، میتوانید متغیرهای محیطی استاندارد و اسرار را در مرحله پیکربندی میانای دستیار راهاندازی پیکربندی کنید:
- در کنسول Firebase، به میزبانی و بدون سرور > میزبانی برنامه بروید و روی ایجاد کردن پسراند کلیک کنید.
- مراحل اولیه جادوی راهاندازی را تکمیل کنید تا منطقه اصلی و مخزن کدتان را انتخاب کنید.
- در بخش پیکربندی کردن پسبخش، کارتهای جمعشدنی را برای متغیرهای محیطی و اطلاعات محرمانه پیدا کنید، جایی که میتوانید متغیرهای استاندارد را اضافه کنید و اطلاعات محرمانه را پیوست کنید.
- مراحل جادوی ایجاد باطن را تکمیل کنید و روی پایان و استقرار کلیک کنید.
مدیریت متغیرها و اطلاعات محرمانه در تنظیمات پسین
میتوانید متغیرهای محیطی و اطلاعات محرمانه را برای پسزمینههای فعال از داشبورد تنظیمات پسزمینه مشاهده، اضافه، ویرایش، یا حذف کنید:
- در کنسول Firebase، پسای App Hosting خود را انتخاب کنید و تنظیمات > محیط را باز کنید.
- پیکربندیهای موجود را در جدول متغیرهای محیط مرور کنید:
- متغیرهای استاندارد: مقادیر بهصورت نوشتار ساده در بلوکهای کد قابلکپی نمایش داده میشوند.
- رازها: بهصورت پیوند کلیککردنی نمایش داده میشود که نام راز را نشان میدهد (که Cloud Secret Manager را در کنسول Google Cloud باز میکند) و نسخه هدف آن (مانند
latestیا شماره نسخه خاصی مثل2) را نیز نشان میدهد.
- برای افزودن متغیر یا رمز:
- روی افزودن جدید کلیک کنید.
- در مرحله ۱: انتخاب نوع، متغیر محیطی استاندارد (برای دادههای غیرحساس که برای همه اعضای پروژه قابلمشاهده است) یا رمز (برای کلیدهای API و اطلاعات کاربری حساس با دسترسی محدود) را انتخاب کنید، و سپس روی بعدی کلیک کنید.
- در مرحله ۲: پیکربندی تنظیمات، نام کلید و مقدار نوشتار ساده (برای متغیرهای استاندارد) را وارد کنید یا شناسه رمز و نسخه (برای رمزها) را انتخاب کنید.
- تغییراتتان را بااستفاده از یکی از گزینههای زیر ذخیره کنید:
- ذخیره و استقرار: بلافاصله پیکربندی پسین را بهروز میکند و ساخت و عرضه جدیدی را راهاندازی میکند.
- فقط ذخیره (از پیکان کرکرهای کنار ذخیره و استقرار): تغییرات پیکربندی را بدون راهاندازی فوری عرضه ذخیره میکند. تنظیمات بهروزشده در استقرار بعدی شما اعمال میشود.
- برای ویرایش یا حذف ورودی موجود، روی منوِ کنشهای بیشتر (
...) در انتهای ردیف کلیک کنید:- ویرایش را انتخاب کنید تا کلید، مقدار، نگاشت محرمانه، یا نسخه را اصلاح کنید، و سپس روی ذخیره و استقرار یا فقط ذخیره کلیک کنید.
- حذف را انتخاب کنید و برداشتن را در کادر گفتگو تأیید کنید.
انتقال متغیرها از dotenv فایل
برای برنامههای Next.js، فایلهای dotenv حاوی متغیرهای محیطی با App Hosting کار میکنند.
هنگام ایجاد یا بهروزرسانی پسزمینه، میتوانید متغیرهای محیطی را از
فایل dotenv به کنسول Firebase منتقل کنید. برای این کار، کل
محتوای فایل dotenv را در اولین فیلد کلید در فرم افزودن جدید
در تنظیمات > محیط کپی و جایگذاری کنید.
همه متغیرهای محیطی که به این روش کپی میشوند بهطور خودکار در فرم قالببندی میشوند و نیازی به وارد کردن جداگانه هرکدام نیست، بهشرطی که ورودی از قالببندی استاندارد KEY=value استفاده کند:
KEY1=value1
KEY2=value2
KEY3=value3
برای کنترل متغیر محیطی پیچیده یا دانهای با هر چارچوبی، توصیه میکنیم از
apphosting.yaml استفاده کنید.
مدیریت متغیرها و اطلاعات محرمانه در apphosting.yaml
برای گردشهای کاری کد-اول، متغیرهای محیطی استاندارد و ارجاعهای محرمانه را تحت کلید env: در فایل پیکربندی apphosting.yaml مخزن پروژهتان اعلام کنید (به ایجاد و ویرایش apphosting.yaml مراجعه کنید).
env:
  # Standard environment variables
  - variable: PUBLIC_API_URL
    value: https://api.example.com
    availability:
      - BUILD
      - RUNTIME
  - variable: FEATURE_FLAG_NEW_UI
    value: "true"

  # Secret references backed by Cloud Secret Manager
  - variable: DATABASE_URL
    secret: projects/PROJECT_ID/secrets/db-connection-string/versions/latest
  - variable: GEMINI_API_KEY
    secret: myGeminiApiKeySecret@1
هر ورودی در env: از فیلدهای زیر پشتیبانی میکند:
variable: نام متغیر محیطی که برای فرایند برنامه شما آشکار شده است.value: مقدار رشته نوشتار ساده (برای متغیرهای محیطی استاندارد).secret: مرجع رمز Cloud Secret Manager (برای رمزها). میتوانید از نام کوتاه رمز (مثلmyGeminiApiKeySecretیاmyGeminiApiKeySecret@1پینشده) یا مسیر کامل منبع (projects/PROJECT_ID/secrets/SECRET_ID/versions/VERSION) استفاده کنید. برای جزئیات بیشتر، ذخیره کردن و دسترسی به پارامترهای رمز را ببینید.availability: کنترل میکند که آیا متغیر یا رمز درطول فازBUILD، درRUNTIME، یا هر دو قابلدسترسی است یا نه.
تنظیم دردسترس بودن متغیر
متغیرهای محیطی و اطلاعات محرمانه پیکربندیشده در کنسول Firebase
هم در زمان ساخت و هم در زمان اجرا دردسترس هستند. این رفتار پیشفرض برای ورودیهای تعریفشده در apphosting.yaml نیز هست، مگراینکه بااستفاده از ویژگی availability دامنه را محدود کنید. در apphosting.yaml (اما نه در کنسول)، میتوانید
متغیر یا رمز را فقط به محیط ساخت (BUILD) یا فقط
به محیط زمان اجرا (RUNTIME) محدود کنید.
دسترسی به متغیرها و اطلاعات محرمانه در کد برنامه
چه در کنسول Firebase پیکربندی شده باشد چه در apphosting.yaml، متغیرهای محیطی و اطلاعات محرمانه بهعنوان متغیرهای محیطی استاندارد (برای مثال، process.env در Node.js) در زمان اجرای برنامه شما نمایش داده میشوند.
// Accessing a standard environment variable
const apiUrl = process.env.PUBLIC_API_URL;

// Accessing a secret
const apiKey = process.env.GEMINI_API_KEY;

export async function fetchData() {
  const response = await fetch(`${apiUrl}/data`, {
    headers: {
      'Authorization': `Bearer ${apiKey}`
    }
  });
  return response.json();
}
- دسترسی سمت سرور: همه متغیرهای محیطی و اسرار بهطور ایمن در زمینههای اجرای سمت سرور (مانند مؤلفههای سرور Next.js، مسیرهای میانای برنامهسازی کاربردی، یا کنترلکنندههای پسبست Node.js) قابلدسترسی هستند.
نمایش سمت کارخواه: برای نمایش متغیرهای محیط استاندارد به مرورگر در چارچوبهایی مانند Next.js، مطمئن شوید که کلید متغیر از قراردادهای چارچوب پیروی میکند (برای مثال، با پیشوند
NEXT_PUBLIC_).env: - variable: NEXT_PUBLIC_STORAGE_BUCKET value: mybucket.firebasestorage.app availability: - BUILD - RUNTIME
سلسله مراتب متغیر
Firebase App Hosting متغیرهای محیطی و اطلاعات محرمانه شما را براساس منبع آنها بهترتیب اولویت اعمال میکند. پیکربندیهای تنظیمشده در کنسول Firebase همیشه پارامترهای اعلامشده در فایلهای apphosting.yaml و dotenv را لغو میکنند. اگر متغیر محیطی یا کلید محرمانه با نام یکسان
در هر دو apphosting.yaml و کنسول Firebase وجود داشته باشد، مقدار کنسول
درطول ساخت و اجرای زمان اجرا اولویت دارد.
ترتیب کامل اولویت در اینجا آمده است:
- کنسول Firebase ← متغیرها و اطلاعات محرمانه تنظیمشده در کنسول
apphosting.<env>.yaml← متغیرها و رمزهای مشخصشده در یک فایل YAML مختص محیط مانندapphosting.staging.yaml(به استقرار محیطهای متعدد مراجعه کنید)apphosting.yaml← متغیرها و اطلاعات محرمانه مشخصشده در فایلapphosting.yaml- سیستم Firebase ← متغیرهای تنظیمشده توسط Firebase که حاوی مقادیری برای
FIREBASE_CONFIGیاFIREBASE_WEBAPP_CONFIGهستند، و همچنین متغیرهای محیطی که نامهای میزبان و درگاهها را برای برنامههای SSR تنظیم میکنند (تنظیمشده توسط App Hosting آداپتورها درbundle.yaml)
متغیرهای محیطی که بهطور خودکار پر شدهاند
متغیرهای محیطی وجود دارد که بهطور خودکار توسط
App Hosting پر میشوند. این موارد شامل آنهایی است که توسط Google Cloud پر شدهاند،
و همچنین متغیرهای محیطی خاص Firebase وقتی appId
درطول راهاندازی در پسرانه تنظیم شده است:
FIREBASE_CONFIG: (در محیطهای ساخت و زمان اجرا دردسترس است) اطلاعات پیکربندی پروژه Firebase زیر را ارائه میدهد:{ "databaseURL": "https://DATABASE_NAME.firebaseio.com", "storageBucket": "PROJECT_ID.firebasestorage.appوقتی Firebase Admin SDK را بدون آرگومان مقداردهی اولیه میکنید، این پیکربندی بهطور خودکار اعمال میشود.
FIREBASE_WEBAPP_CONFIG: (فقط در محیط ساخت دردسترس است) اطلاعات پیکربندی پروژه Firebase زیر را ارائه میدهد:{ "apiKey": "API_KEY", "appId": "APP_ID", "authDomain": "AUTH_DOMAIN.firebaseapp.com", "databaseURL": "https://DATABASE_NAME.firebaseio.com", "messagingSenderId": "PROJECT_NUMBER", "projectId": "PROJECT_ID", "storageBucket": "/span>PROJECT_ID.firebasestorage.appکیت توسعه نرمافزار Firebase JS بهطور خودکار این
FIREBASE_WEBAPP_CONFIGمتغیر محیطی را در یک اسکریپت پساز نصب درطول ساخت بررسی میکند، که به شما امکان میدهد کیت توسعه نرمافزار کارخواه را نیز بدون هیچ آرگومانی مقداردهی اولیه کنید.
برای جزئیات بیشتر درباره نحوه استفاده از این متغیرهای محیطی برای مقداردهی اولیه کیتهای توسعه نرمافزار، به مقداردهی اولیه خودکار کیت توسعه نرمافزار Firebase Admin و کیتهای توسعه نرمافزار وب مراجعه کنید.
توجه داشته باشید که مقادیر موجود در پیکربندی واقعی Firebase شما با منابع خاصی که در پروژهتان فراهم کردهاید مطابقت خواهد داشت.
سلسله مراتب متغیر
Firebase App Hosting متغیرهایتان را براساس منبعشان بهترتیب اولویت اعمال میکند. برای مثال، مقادیر تنظیمشده در کنسول Firebase همیشه
بر مقادیر تنظیمشده در فایلهای apphosting.yaml و dotenv اولویت دارند یا آنها را لغو میکنند.
ترتیب کامل اولویت در اینجا آمده است:
- کنسول Firebase ← متغیرهای تنظیمشده در کنسول
apphosting.<env>.yaml← متغیرهای مشخصشده در فایل yaml مختص محیط، مانندapphosting.staging.yaml(به استقرار محیطهای چندگانه مراجعه کنید)apphosting.yaml← متغیرهای مشخصشده در فایلapphosting.yaml- سیستم Firebase ← متغیرهای تنظیمشده توسط Firebase که حاوی مقادیری برای
firebase_config jsonیاfirebase_webapp_config، و همچنین متغیرهای محیطی هستند که نامهای میزبان و درگاهها را برای برنامههای SSR تنظیم میکنند (تنظیمشده توسط آداپتورهای App Hosting درbundle.yaml)
نامهای رزروشده و محدودیتها
متغیرهای محیطی تعریفشده در Cloud Runقرارداد زمان اجرای محفظه رزرو شدهاند و نمیتوان آنها را تنظیم کرد.
متغیرهای محیطی که توسط محیط ارائه میشوند، بهجز آنهایی که بهطور خودکار تنظیم میشوند، ممکن است در نسخههای زمان اجرای آینده تغییر کنند. بهعنوان روال مطلوب، توصیه میکنیم به متغیرهای محیطی که بهطور صریح تنظیم نکردهاید وابسته نباشید یا آنها را تغییر ندهید، و برای جلوگیری از تداخل، پیشوندی با کلید یکتا به متغیرهای محیطی اضافه کنید.
برخیاز کلیدهای متغیر محیطی برای استفاده داخلی رزرو شدهاند. از هیچکدام از این کلیدها در فایلهای پیکربندیتان استفاده نکنید:
- رشتههای خالی («»)
- کلیدهایی که حاوی «=» هستند
- کلیدهایی که با
X_FIREBASE_،X_GOOGLE_، یاCLOUD_RUN_شروع میشوند PORTK_SERVICEK_REVISIONK_CONFIGURATION- کلیدهای تکراری
ایجاد و ویرایش apphosting.yaml
برای پیکربندی پیشرفته مانند تنظیمات زمان اجرا یا اسرار
مانند همزمانی، CPU، و محدودیتهای حافظه، باید فایل
apphosting.yaml را در دایرکتوری ریشه برنامهتان ایجاد و ویرایش کنید. این فایل
از ارجاع به رمزهای مدیریتشده
با Cloud Secret Manager پشتیبانی میکند، که باعث میشود بررسی آن در کنترل منبع ایمن باشد.
برای ایجاد apphosting.yaml، فرمان زیر را اجرا کنید:
firebase init apphosting
این کار یک فایل apphosting.yaml شروعکننده پایه با پیکربندی نمونه (با نظر) ایجاد میکند. پساز ویرایش، یک فایل apphosting.yaml معمولی ممکن است شبیه به زیر باشد، با تنظیماتی برای سرویس Cloud Run پسبک، برخی متغیرهای محیطی، و برخی ارجاعات به اسرار مدیریتشده توسط Cloud Secret Manager:
# Settings for Cloud Run
runConfig:
  minInstances: 2
  maxInstances: 100
  concurrency: 100
  cpu: 2
  memoryMiB: 1024

# Environment variables and secrets
env:
  - variable: STORAGE_BUCKET
    value: mybucket.firebasestorage.app
    availability:
      - BUILD
      - RUNTIME

  - variable: API_KEY
    secret: myApiKeySecret

    # Same as API_KEY above but with a pinned version.
  - variable: PINNED_API_KEY
    secret: myApiKeySecret@5

    # Same as API_KEY above but with the long form secret reference as defined by Cloud Secret Manager.
  - variable: VERBOSE_API_KEY
    secret: projects/test-project/secrets/secretID

    # Same as API_KEY above but with the long form secret reference with pinned version.
  - variable: PINNED_VERBOSE_API_KEY
    secret: projects/test-project/secrets/secretID/versions/5
بقیه این راهنما اطلاعات و بافت بیشتری برای این تنظیمات نمونه ارائه میدهد.
پیکربندی تنظیمات سرویس Cloud Run
با تنظیمات apphosting.yaml، میتوانید نحوه تأمین
سرویس Cloud Run را پیکربندی کنید. تنظیمات دردسترس برای سرویس Cloud Run
در شیء runConfig ارائه شده است:
cpu– تعداد CPU استفادهشده برای هر نمونه ارائهدهنده (پیشفرض1).memoryMiB– مقدار حافظه اختصاصدادهشده برای هر نمونه ارائهدهنده برحسب مبیبایت (پیشفرض512).maxInstances– حداکثر تعداد محفظههایی که میتوانند بهطور همزمان اجرا شوند (پیشفرض100و مدیریتشده توسط سهمیه).minInstances– تعداد محفظههایی که همیشه باید فعال بمانند (پیشفرض0).concurrency– حداکثر تعداد درخواستهایی که هر نمونه ارائهدهنده میتواند دریافت کند (پیشفرض80).cpuAlwaysAllocated– آیا CPU همیشه اختصاص داده میشود حتی زمانی که هیچ درخواستی پردازش نمیشود (پیشفرضfalse).
توجه داشته باشید که cpu، memoryMiB، و concurrency محدودیتهای وابسته به یکدیگر دارند (برای مثال، پیکربندیهای حافظه بالاتر به محدودیتهای حداقل CPU بالاتر نیاز دارند، و CPUهای کسری به همزمانی 1 نیاز دارند). برای دامنههای معتبر و ترکیبهای موردنیاز، به اسناد Cloud Run درباره محدودیتهای CPU و محدودیتهای حافظه مراجعه کنید.
لغو کردن دستورگانهای ساخت و اجرا
App Hosting فرمان ساخت و شروع برنامهتان را براساس چارچوب شناساییشده استنباط میکند. اگر میخواهید از ساخت سفارشی یا فرمان شروع استفاده کنید، میتوانید
پیشفرضهای App Hosting را در apphosting.yaml لغو کنید.
scripts:
  buildCommand: next build --no-lint
  runCommand: node dist/index.js
لغو فرمان ساخت بر هر فرمان ساخت دیگری اولویت دارد و برنامه شما را از آداپتورهای چارچوب خارج میکند و هرگونه بهینهسازی خاص چارچوب را که App Hosting ارائه میدهد غیرفعال میکند. بهترین زمان استفاده از آن وقتی است که ویژگیهای برنامهتان
بهخوبی توسط آداپتورها پشتیبانی نمیشود. اگر میخواهید فرمان ساخت را تغییر دهید
اما همچنان از آداپتورهای ارائهشده استفاده کنید، اسکریپت ساخت را در package.json
تنظیم کنید، همانطور که در App Hosting آداپتورهای چارچوب شرح داده شده است.
وقتی فرمان خاصی وجود دارد که میخواهید از آن برای راهاندازی برنامهتان استفاده کنید و این فرمان با فرمان استنباطشده از App Hosting متفاوت است، از لغو فرمان اجرا استفاده کنید.
پیکربندی خروجی ساخت
App Hosting بهطور پیشفرض با حذف فایلهای خروجی استفادهنشده، همانطور که چارچوب نشان میدهد،
استقرار برنامهتان را بهینهسازی میکند. اگر میخواهید اندازه استقرار برنامهتان را بیشتر بهینهسازی کنید یا بهینهسازیهای پیشفرض را نادیده بگیرید، میتوانید این مورد را در apphosting.yaml لغو کنید.
outputFiles:
  serverApp:
    include: [dist, server.js]
پارامتر include فهرستی از دایرکتوریها و فایلهای مربوط به دایرکتوری ریشه برنامه را که برای استقرار برنامه شما ضروری هستند دریافت میکند. اگر میخواهید مطمئن شوید که همه فایلها نگهداری میشوند، include را روی [.] تنظیم کنید تا همه فایلها مستقر شوند.
ذخیره و دسترسی به پارامترهای مخفی
اطلاعات حساس مانند کلیدهای API باید بهعنوان اطلاعات محرمانه ذخیره شوند. میتوانید
اطلاعات محرمانه را در کنسول Firebase به پسای خود پیوست کنید
یا در apphosting.yaml به آنها ارجاع دهید تا از بررسی اطلاعات حساس
در کنترل منبع جلوگیری کنید.
پارامترهای نوع secret نشاندهنده پارامترهای رشتهای هستند که مقداری
در Cloud Secret Manager ذخیره کردهاند.
پارامترهای رمز بهجای استخراج مستقیم مقدار، وجود آن را در Cloud Secret Manager بررسی میکنند و مقادیر را درطول عرضه بار میکنند.
env:
  - variable: API_KEY
    secret: myApiKeySecret
اطلاعات محرمانه در Cloud Secret Manager میتواند چندین نسخه داشته باشد. بهطور پیشفرض،
مقدار پارامتر محرمانه دردسترس برای پسای زنده شما به
جدیدترین نسخه دردسترس محرمانه در زمان ساخته شدن پسا سنجاق میشود. اگر
برای مدیریت چرخه حیات و نسخهسازی پارامترها الزاماتی دارید، میتوانید
در کنسول Firebase یا در apphosting.yaml به نسخههای خاصی سنجاق کنید. برای
مثال، برای سنجاق کردن به نسخه ۵ در apphosting.yaml:
env:
  - variable: PINNED_API_KEY
    secret: myApiKeySecret@5
میتوانید با فرمان Firebase CLI
firebase apphosting:secrets:set، اطلاعات محرمانه ایجاد کنید و از شما خواسته میشود اجازههای لازم را اضافه کنید. این جریان به شما امکان میدهد مرجع مخفی را بهطور خودکار به apphosting.yaml اضافه کنید.
اعطای دسترسی به Cloud Secret Manager
برای اینکه App Hosting بتواند مقادیر رمز را درطول عرضه ساخت و زمان اجرا واکشی کند، حساب سرویس پسبک App Hosting باید اجازه دسترسی به Cloud Secret Manager را داشته باشد.
اگر بااستفاده از کنسول Cloud Secret Manager یا gcloud CLI
بهجای firebase apphosting:secrets:set رمز ایجاد میکنید، بااستفاده از
Firebase CLI به پسین خود دسترسی اعطا کنید:
firebase apphosting:secrets:grantaccess SECRET_NAME
یا میتوانید نقش Secret Manager Secret Accessor
(roles/secretmanager.secretAccessor) را به عامل سرویس App Hosting
(service-PROJECT_NUMBER@gcp-sa-apphosting.iam.gserviceaccount.com)
یا حساب سرویس زمان اجرای پسای خود بااستفاده از gcloud CLI اعطا کنید:
gcloud secrets add-iam-policy-binding SECRET_NAME \
    --member="serviceAccount:service-PROJECT_NUMBER@gcp-sa-apphosting.iam.gserviceaccount.com" \
    --role="roles/secretmanager.secretAccessor"
دسترسی به کنسول و اجازههای نقشمبنا
کنسول Firebase بهطور پویا ویژگیهای مدیریت محیط و اسرار را براساس اجازههای IAM کاربر محدود میکند:
- نقش بیننده: کاربران با اجازههای پروژه فقط خواندنی میتوانند تنظیمات پیکربندی موجود را مشاهده کنند اما نمیتوانند تغییراتی ایجاد کنند.
- درطول ایجاد کردن پسبخش، دکمه ایجاد کردن پسبخش غیرفعال است.
- در تنظیمات باطن > محیط، دکمه افزودن جدید غیرفعال است و منوهای ردیف کنشهای بیشتر (
...) پنهان هستند.
- اجازههای Secret Manager وجود ندارد: کاربرانی که اجازه IAM برای تعامل با Cloud Secret Manager را ندارند، پیام هشداری در کنسول میبینند (برای افزودن رمزها، از مالک پروژه اجازه بگیرید):
- درطول ایجاد پسزمینه، کارت رمزها غیرفعال است.
- در تنظیمات باطن > محیط، گزینه رمز هنگام کلیک کردن روی افزودن جدید غیرفعال میشود و برخیاز گزینهها در منو ردیفی کنشهای بیشتر (
...) در ورودیهای رمز موجود پنهان میشوند.
پیکربندی دسترسی VPC
بخش پشتی App Hosting شما میتواند به شبکه Virtual Private Cloud (VPC) متصل شود. برای اطلاعات بیشتر و مثال، اتصال Firebase App Hosting به شبکه VPC را ببینید.
برای پیکربندی دسترسی، از نگاشت vpcAccess در فایل apphosting.yaml استفاده کنید.
از نام شبکه/اتصالدهنده کاملاً واجدشرایط یا شناسه استفاده کنید. استفاده از شناسهها امکان انتقال بین محیطهای آمادهسازی و تولید را با رابطها/ شبکههای مختلف فراهم میکند.
پیکربندی خروج مستقیم VPC (apphosting.yaml):
runConfig:
  vpcAccess:
    egress: PRIVATE_RANGES_ONLY # Default value
    networkInterfaces:
      # Specify at least one of network and/or subnetwork
      - network: my-network-id
        subnetwork: my-subnetwork-id
پیکربندی اتصالدهنده بدون سرور (apphosting.yaml):
runConfig:
  vpcAccess:
    egress: ALL_TRAFFIC
    connector: connector-id
مدیریت کردن پسزمینهها
فرمانهای مدیریت پایه برای باطنهای App Hosting در کنسول Firebase و Firebase CLI ارائه شده است. این بخش برخی از رایجترین کارهای مدیریتی، ازجمله ایجاد و حذف کردن پسینها را شرح میدهد.
ایجاد پسزمینه
بخش پشتی App Hosting مجموعهای از منابع مدیریتشده است که App Hosting برای ساختن و اجرای برنامه وب شما ایجاد میکند.
کنسول Firebase: به میزبانی و بدون سرور > میزبانی برنامه بروید، و سپس روی ایجاد پسرو کلیک کنید (اگر این اولین پسرو در پروژه Firebase شما است، روی شروع به کار کلیک کنید).
Firebase CLI: (نسخه ۱۳.۱۵.۴ یا جدیدتر) برای ایجاد پسبک، دستور زیر را از ریشه دایرکتوری پروژه محلی خود اجرا کنید و شناسه پروژه خود را بهعنوان آرگومان ارائه دهید:
firebase apphosting:backends:create --project PROJECT_ID
برای کنسول یا CLI، دستورالعملهای گامبهگام را برای انتخاب منطقه، راهاندازی اتصال GitHub، و پیکربندی این تنظیمات استقرار پایه دنبال کنید:
دایرکتوری ریشه برنامهتان را تنظیم کنید (بهطور پیشفرض
/است)معمولاً فایل
package.jsonدر اینجا قرار دارد.
تنظیم کردن شاخه فعال
این شاخه مخزن GitHub شما است که در نشانی وب فعال شما مستقر میشود. اغلب، این شاخه همان شاخهای است که شاخههای ویژگی یا شاخههای توسعه در آن ادغام میشوند.
پذیرفتن یا رد کردن عرضههای خودکار
عرضه خودکار بهطور پیشفرض فعال است. پساز تکمیل ایجاد باطن، میتوانید انتخاب کنید که برنامهتان فوراً در App Hosting مستقر شود.
نامی به پسای خود اختصاص دهید.
محیط زمان اجرای خود را انتخاب کنید. بهطور پیشفرض، جدیدترین نسخه توصیهشده Node.js ازقبل برای شما انتخاب شده است.
- بهروزرسانیهای خودکار تصویر پایه (ABIU) را پیکربندی کنید. ABIU بهطور پیشفرض فعال است و بهطور خودکار وصلههای امنیتی را در محیط زیربنایی شما اعمال میکند. میتوانید با انتخاب «مشخصنشده» برای زمان اجرا، از ABIU انصراف دهید.
حذف کردن پسایان
برای حذف کامل یک پسرانه، ابتدا از کنسول Firebase یا Firebase CLI برای حذف آن استفاده کنید، و سپس داراییهای مرتبط را بهصورت دستی حذف کنید، مراقب باشید که هیچ منبعی را که ممکن است توسط پسرانههای دیگر یا جنبههای دیگر پروژه Firebase شما استفاده شود حذف نکنید.
کنسول Firebase: از منو تنظیمات، حذف پسسرور را انتخاب کنید.
Firebase CLI: (نسخه ۱۳.۱۵.۴ یا جدیدتر)
فرمان زیر را برای حذف کردن پسای App Hosting اجرا کنید. با این کار، همه دامنههای پسبک شما غیرفعال میشود و سرویس Cloud Run مرتبط حذف میشود:
firebase apphosting:backends:delete BACKEND_ID --project PROJECT_ID(اختیاری) در برگه کنسول Google Cloud برای Artifact Registry، تصویر مربوط به پسین خود را در «firebaseapphosting-images» حذف کنید.
در Cloud Secret Manager، هرگونه اطلاعات محرمانه را که در نام آن «apphosting» وجود دارد حذف کنید، مراقب باشید که این اطلاعات محرمانه توسط دیگر پسروها یا دیگر جنبههای پروژه Firebase شما استفاده نشود.