

אחרי שמפעילים את App Check בשירות לקצה העורפי, התכונות של האפליקציה שתלויות בשירות לקצה העורפי הזה לא יפעלו מ-localhost או מסביבת אינטגרציה רציפה (CI), כי הסביבות האלה לא נחשבות למכשירים תקינים. כדי להריץ את האפליקציה בסביבות האלה במהלך הפיתוח והבדיקות, צריך ליצור גרסת debug של האפליקציה שמשתמשת בApp Check ספק debug במקום בספק אימות בסביבת ייצור.
שימוש בספק אימות לצורכי ניפוי באגים ב-localhost
כך משתמשים בספק ניפוי הבאגים בזמן הפעלת האפליקציה מ-localhost
(לדוגמה, במהלך פיתוח מקומי):
בגרסת build לניפוי באגים, מפעילים את מצב ניפוי הבאגים על ידי הגדרת
self.FIREBASE_APPCHECK_DEBUG_TOKENל-trueלפני שמפעילים את App Check. לדוגמה:Web
self.FIREBASE_APPCHECK_DEBUG_TOKEN = true;
initializeAppCheck(app, { /* App Check options */ });
Web
self.FIREBASE_APPCHECK_DEBUG_TOKEN = true; firebase.appCheck().activate(/* site key or provider */);נכנסים לאפליקציית האינטרנט באופן מקומי ופותחים את הכלים למפתחים בדפדפן. במסוף הניפוי באגים יוצג אסימון ניפוי באגים:
AppCheck debug token: "123a4567-b89c-12d3-e456-789012345678".
You will need to safelist it in the Firebase console for it to work.
רושמים את אסימון ניפוי הבאגים ב-App Check:
במסוף Firebase, עוברים אל Security > App Check > הכרטיסייה Apps.
מוצאים את האפליקציה, לוחצים על תפריט האפשרויות הנוספות (3 נקודות) ובוחרים באפשרות ניהול אסימוני ניפוי באגים.
פועלים לפי ההוראות במסך כדי לרשום את אסימון הניפוי באגים.
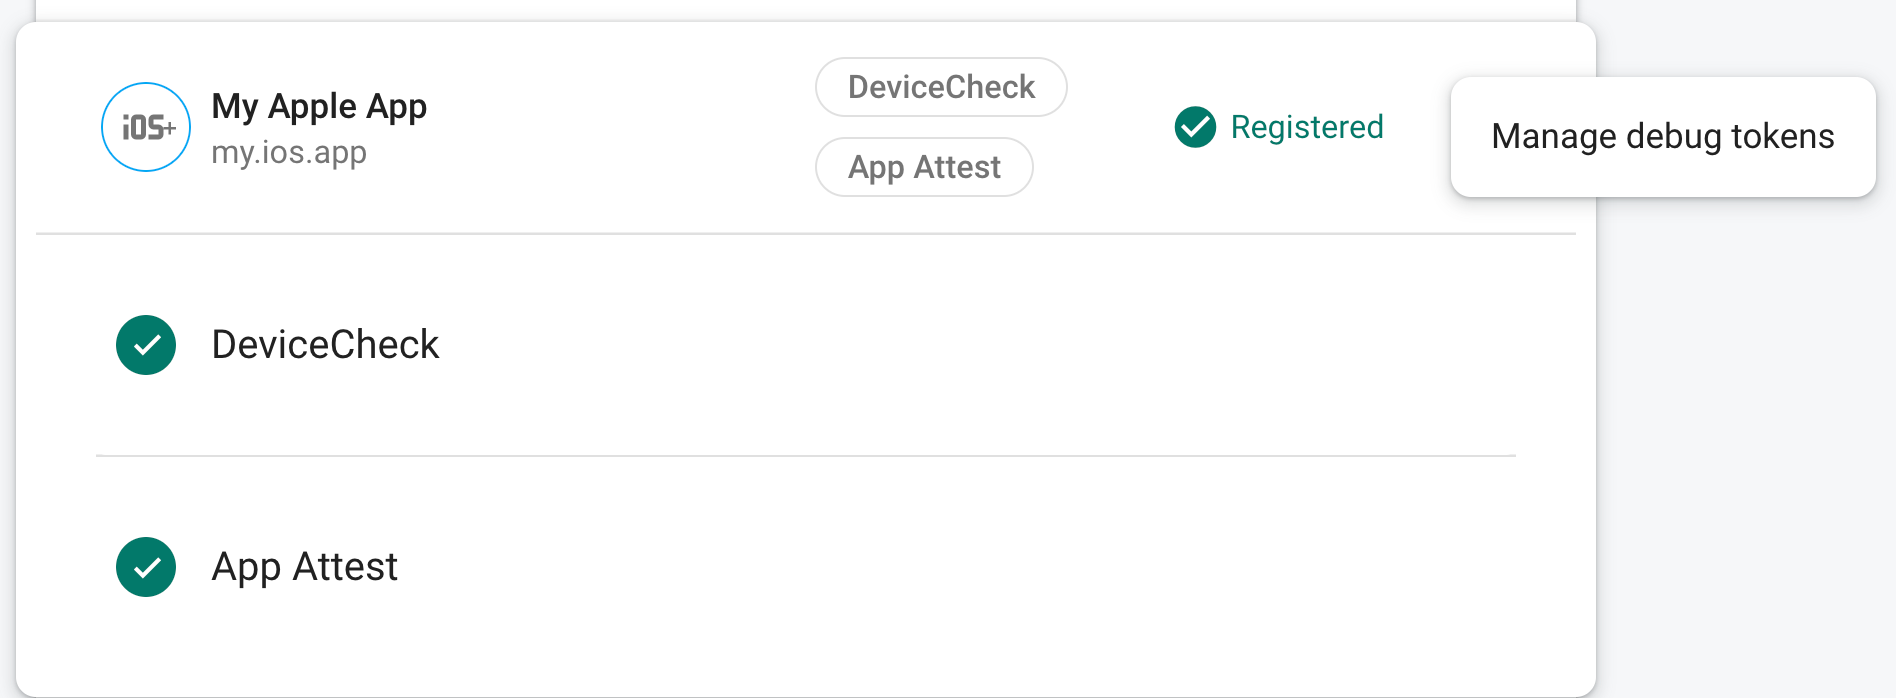
אחרי שרושמים את הטוקן ב-App Check, שירותי ה-Backend יקבלו אותו כטוקן תקין.
הטוקן הזה מאפשר גישה לשירותי ה-Backend שלכם בלי מכשיר תקין, ולכן חשוב לשמור עליו בסודיות. אל תבצעו commit של האסימון למאגר ציבורי או תשלחו אותו בגרסאות ייצור של האפליקציה. אם אסימון רשום ייפרץ, צריך למחוק אותו מיד באמצעות ניהול אסימוני ניפוי באגים במסוף Firebase.
הטוקן הזה מאוחסן באופן מקומי בדפדפן שלכם, וישמש אתכם בכל פעם שתשתמשו באפליקציה באותו דפדפן באותה מכונה. אם רוצים להשתמש בטוקן בדפדפן אחר או במכונה אחרת, צריך להגדיר את self.FIREBASE_APPCHECK_DEBUG_TOKEN למחרוזת הטוקן במקום true.
שימוש בספק אימות לצורכי ניפוי באגים בסביבת CI
כך משתמשים בספק אימות לצורכי ניפוי באגים בסביבת אינטגרציה רציפה (CI):
במסוף Firebase, יוצרים אסימון לניפוי באגים:
במסוף Firebase, עוברים אל Security > App Check > הכרטיסייה Apps.
מוצאים את האפליקציה, לוחצים על תפריט האפשרויות הנוספות (3 נקודות) ובוחרים באפשרות ניהול אסימוני ניפוי באגים.
פועלים לפי ההוראות במסך כדי ליצור אסימון חדש לניפוי באגים.
הטוקן הזה מאפשר גישה לשירותי ה-Backend שלכם בלי מכשיר תקין, ולכן חשוב לשמור עליו בסודיות. אל תבצעו commit של האסימון למאגר ציבורי או תשלחו אותו בגרסאות ייצור של האפליקציה. אם אסימון רשום ייפרץ, צריך למחוק אותו מיד באמצעות ניהול אסימוני ניפוי באגים במסוף Firebase.
מוסיפים את אסימון הניפוי באגים שיצרתם למאגר המפתחות המאובטח של מערכת ה-CI (לדוגמה, encrypted secrets ב-GitHub Actions או encrypted variables ב-Travis CI).
אם צריך, מגדירים את מערכת ה-CI כך שאסימון הניפוי הבאגים יהיה זמין בסביבת ה-CI כמשתנה סביבה. נותנים למשתנה שם כמו
APP_CHECK_DEBUG_TOKEN_FROM_CI.בגרסת build לניפוי באגים, מפעילים את מצב ניפוי הבאגים על ידי הגדרת
self.FIREBASE_APPCHECK_DEBUG_TOKENלערך של משתנה הסביבה של אסימון ניפוי הבאגים לפני שמייבאים את App Check. לדוגמה:Web
self.FIREBASE_APPCHECK_DEBUG_TOKEN = process.env.APP_CHECK_DEBUG_TOKEN_FROM_CI;
initializeAppCheck(app, { /* App Check options */ });
Web
self.FIREBASE_APPCHECK_DEBUG_TOKEN = process.env.APP_CHECK_DEBUG_TOKEN_FROM_CI;
firebase.appCheck().activate(/* site key or provider */);
כשהאפליקציה פועלת בסביבת CI, שירותי ה-Backend יקבלו את האסימון שהיא שולחת כחוקי.