

Dopo l'applicazione di App Check a un servizio di backend, le funzionalità dell'app che
dipendono da quel servizio di backend non verranno eseguite da localhost o da un
ambiente di integrazione continua (CI) perché questi ambienti non sono considerati
dispositivi validi. Per eseguire l'app in questi ambienti durante lo sviluppo e
il test, devi creare una build di debug dell'app che utilizzi il
App Check provider di debug anziché un provider di attestazione di produzione.
Utilizza il provider di debug su localhost
Ecco come utilizzare il provider di debug durante l'esecuzione dell'app da localhost
(ad esempio, durante lo sviluppo locale):
Nella build di debug, attiva la modalità di debug impostando
self.FIREBASE_APPCHECK_DEBUG_TOKENsutrueprima di inizializzare App Check. Ad esempio:Web
self.FIREBASE_APPCHECK_DEBUG_TOKEN = true;
initializeAppCheck(app, { /* App Check options */ });
Web
self.FIREBASE_APPCHECK_DEBUG_TOKEN = true; firebase.appCheck().activate(/* site key or provider */);Visita la tua app web in locale e apri gli strumenti per sviluppatori del browser. Nella console di debug, vedrai un token di debug:
AppCheck debug token: "123a4567-b89c-12d3-e456-789012345678".
You will need to safelist it in the Firebase console for it to work.
Registra il token di debug con App Check:
Nella console Firebase, vai alla scheda Sicurezza > App Check > App.
Trova la tua app, fai clic sul menu extra con tre puntini () e poi seleziona Gestisci token di debug.
Segui le istruzioni sullo schermo per registrare il token di debug.
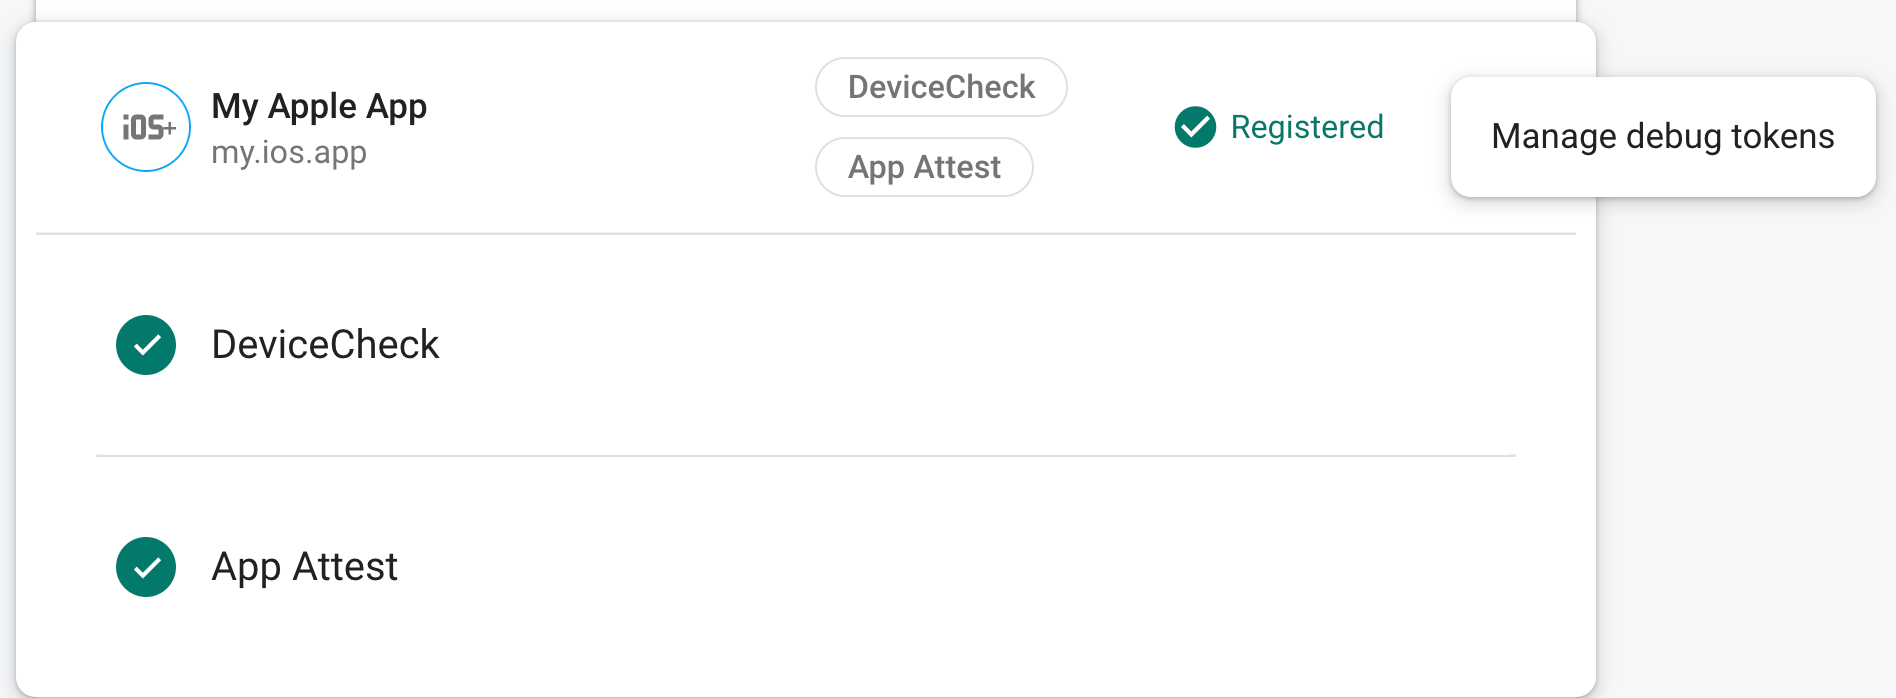
Dopo aver registrato il token con App Check, i tuoi servizi di backend lo accetteranno come valido.
Questo token consente l'accesso ai tuoi servizi di backend senza un dispositivo valido, quindi è fondamentale che tu lo mantenga privato. Non eseguirne il commit in un repository pubblico o distribuirlo nelle build di produzione della tua app. Se un token registrato viene compromesso, eliminalo immediatamente utilizzando Gestisci token di debug nella console Firebase.
Questo token viene archiviato localmente nel browser e verrà utilizzato ogni volta che utilizzi
l'app nello stesso browser sulla stessa macchina. Se vuoi utilizzare il
token in un altro browser o su un'altra macchina, imposta
self.FIREBASE_APPCHECK_DEBUG_TOKEN sulla stringa del token anziché su true.
Utilizzare il provider di debug in un ambiente CI
Ecco come utilizzare il provider di debug in un ambiente di integrazione continua (CI):
Nella console Firebase, crea un token di debug:
Nella console Firebase, vai alla scheda Sicurezza > App Check > App.
Trova la tua app, fai clic sul menu extra con tre puntini () e poi seleziona Gestisci token di debug.
Segui le istruzioni sullo schermo per creare un nuovo token di debug.
Questo token consente l'accesso ai tuoi servizi di backend senza un dispositivo valido, quindi è fondamentale che tu lo mantenga privato. Non eseguirne il commit in un repository pubblico o distribuirlo nelle build di produzione della tua app. Se un token registrato viene compromesso, eliminalo immediatamente utilizzando Gestisci token di debug nella console Firebase.
Aggiungi il token di debug che hai appena creato all'archivio chiavi sicuro del tuo sistema di integrazione continua (ad esempio, i segreti criptati di GitHub Actions o le variabili criptate di Travis CI).
Se necessario, configura il sistema di integrazione continua per rendere disponibile il token di debug nell'ambiente di integrazione continua come variabile di ambiente. Assegna alla variabile un nome come
APP_CHECK_DEBUG_TOKEN_FROM_CI.Nella build di debug, attiva la modalità di debug impostando
self.FIREBASE_APPCHECK_DEBUG_TOKENsul valore della variabile di ambiente del token di debug prima di importare App Check. Ad esempio:Web
self.FIREBASE_APPCHECK_DEBUG_TOKEN = process.env.APP_CHECK_DEBUG_TOKEN_FROM_CI;
initializeAppCheck(app, { /* App Check options */ });
Web
self.FIREBASE_APPCHECK_DEBUG_TOKEN = process.env.APP_CHECK_DEBUG_TOKEN_FROM_CI;
firebase.appCheck().activate(/* site key or provider */);
Quando la tua app viene eseguita in un ambiente CI, i tuoi servizi di backend accettano il token che invia come valido.