

Firebase Authentication
توفّر Firebase Authentication خدمات الخلفية وحِزم تطوير البرامج (SDK) سهلة الاستخدام ومكتبات واجهة المستخدم الجاهزة لمصادقة المستخدمين في تطبيقك. وتتيح المصادقة باستخدام كلمات المرور وأرقام الهواتف وموفّري الهوية الموحّدة الشائعين، مثل Google وFacebook وTwitter وغير ذلك.
تتكامل خدمة Firebase Authentication بشكل وثيق مع خدمات Firebase الأخرى، وتستفيد من معايير المجال، مثل OAuth 2.0 وOpenID Connect، ما يتيح دمجها بسهولة مع الخلفية المخصّصة.
عند الترقية إلى Firebase Authentication with Identity Platform، يمكنك الاستفادة من ميزات إضافية، مثل المصادقة المتعددة العوامل ووظائف الحظر وتسجيل نشاط المستخدمين وعمليات التدقيق، بالإضافة إلى إمكانية استخدام SAML وOpenID Connect العام، والاستخدام المتعدد، والدعم على مستوى المؤسسة.
الإمكانات الأساسية
يمكنك السماح للمستخدمين بتسجيل الدخول إلى تطبيقك Firebase إما باستخدام FirebaseUI كحلّ كامل وجاهز للمصادقة، أو باستخدام حزمة تطوير البرامج (SDK) Firebase Authentication لدمج طريقة واحدة أو أكثر من طرق تسجيل الدخول في تطبيقك يدويًا.
| FirebaseUI Auth | |
|---|---|
| حلّ المصادقة الجاهز للاستخدام |
الطريقة المقترَحة لإضافة نظام تسجيل دخول كامل إلى تطبيقك توفّر FirebaseUI حلاً جاهزًا للمصادقة يتعامل مع مسارات واجهة المستخدم لتسجيل دخول المستخدمين باستخدام عناوين البريد الإلكتروني وكلمات المرور وأرقام الهواتف، ومع موفّري خدمات تحديد الهوية الشائعة المتّحدة، بما في ذلك ميزة "تسجيل الدخول باستخدام حساب Google" وFacebook Login. يتضمّن مكوّن FirebaseUI Auth أفضل الممارسات المتعلّقة بالمصادقة على الأجهزة الجوّالة والمواقع الإلكترونية، ما يمكن أن يزيد من معدّل الإحالات الناجحة لتسجيل الدخول والاشتراك في تطبيقك. ويتعامل أيضًا مع الحالات الحدّية، مثل استرداد الحساب وربط الحسابات، التي يمكن أن تكون حساسة من ناحية الأمان وعُرضة للأخطاء عند التعامل معها بشكل صحيح. يمكن تخصيص FirebaseUI بسهولة ليتناسب مع بقية الأسلوب المرئي لتطبيقك، وهو مفتوح المصدر، لذا لن تواجه أي قيود في تقديم تجربة المستخدم التي تريدها. |
| Firebase Authentication حزمة SDK | |||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|
| المصادقة المستندة إلى عنوان البريد الإلكتروني وكلمة المرور | مصادقة المستخدمين باستخدام عناوين بريدهم الإلكتروني وكلمات مرورهم توفر حزمة تطوير البرامج Firebase Authentication SDK طرقًا لإنشاء وإدارة المستخدمين الذين يستخدمون عناوين بريدهم الإلكتروني وكلمات المرور لتسجيل الدخول. تتولّى Firebase Authentication أيضًا إرسال الرسائل الإلكترونية الخاصة بإعادة ضبط كلمة المرور. |
||||||||||
| دمج موفِّر الهوية الموحّد | مصادقة المستخدمين من خلال الدمج مع موفّري الهوية الموحّدة توفّر حزمة تطوير البرامج (SDK) Firebase Authentication طرقًا تتيح للمستخدمين تسجيل الدخول باستخدام حساباتهم على Google وFacebook وTwitter وGitHub.
|
||||||||||
| المصادقة باستخدام رقم الهاتف | مصادقة المستخدمين من خلال إرسال رسائل SMS إلى هواتفهم |
||||||||||
| دمج نظام مصادقة مخصّص |
ربط نظام تسجيل الدخول الحالي في تطبيقك بحزمة تطوير البرامج (SDK) الخاصة بخدمة Firebase Authentication والوصول إلى Firebase Realtime Database وخدمات Firebase الأخرى |
||||||||||
| المصادقة المجهولة | استخدام ميزات تتطلّب المصادقة بدون أن يضطر المستخدمون إلى تسجيل الدخول أولاً من خلال إنشاء حسابات مؤقتة مجهولة الهوية إذا اختار المستخدم الاشتراك لاحقًا، يمكنك ترقية الحساب المجهول إلى حساب عادي، ما يتيح للمستخدم مواصلة استخدام التطبيق من حيث توقّف. |
||||||||||
Firebase Authentication with Identity Platform
Firebase Authentication with Identity Platform هي ترقية اختيارية تضيف العديد من الميزات الجديدة إلى Firebase Authentication.
لا تتطلّب هذه الترقية أي عملية نقل بيانات، وسيظل بإمكانك استخدام رمز حزمة تطوير البرامج (SDK) الحالية الخاصة بالعميل وحزمة تطوير البرامج (SDK) الخاصة بالمشرف كما كان من قبل، وستتمكّن على الفور من الوصول إلى ميزات مثل التسجيل المحسّن والدعم على مستوى المؤسسة واتفاقيات مستوى الخدمة. باستخدام بعض الرموز الإضافية، ستتمكّن من إضافة مصادقة متعدّدة العوامل ووظائف الحظر وإتاحة استخدام موفّري SAML وOpenID Connect.
يختلف نظام التسعير الخاص بـ Firebase Authentication with Identity Platform عن نظام التسعير الخاص بالمنتج الأساسي. عند الترقية، سيتم حصر مشاريع الخطة المجانية (Spark) في 3,000 مستخدم نشط يوميًا، وسيتم تحصيل رسوم من مشاريع خطة الدفع حسب الاستخدام (Blaze) مقابل الاستخدام الذي يتجاوز الحد المجاني البالغ 50,000 مستخدم نشط شهريًا. يُرجى التأكّد من فهمك لآثار الفوترة قبل الترقية.
يمكنك الاطّلاع على مزيد من المعلومات حول الميزات الجديدة والأسعار والحدود أدناه.
الميزات
| المصادقة المتعدّدة العوامل |
توفّر المصادقة المتعدّدة العوامل باستخدام الرسائل القصيرة الحماية لبيانات المستخدمين من خلال إضافة طبقة أمان ثانية إلى تطبيقك. تعرَّف على كيفية إضافة المصادقة المتعددة العوامل إلى تطبيقاتك على Apple وAndroid والويب. |
| وظائف الحظر |
تتيح لك دوال الحظر تنفيذ رمز مخصّص يعدّل نتيجة تسجيل المستخدم أو تسجيل دخوله إلى تطبيقك. |
| موفّرو SAML وOpenID Connect |
إتاحة تسجيل الدخول باستخدام موفّري SAML (على الويب فقط) وOpenID Connect غير المتوافقين مع Firebase بشكلٍ أصلي تعرَّف على كيفية إضافة تسجيل الدخول باستخدام SAML إلى تطبيقات الويب، وتسجيل الدخول باستخدام OpenID Connect إلى تطبيقات Apple وAndroid والويب. |
| نشاط المستخدم وتسجيل التدقيق |
مراقبة وصول المشرفين ونشاط المستخدمين النهائيين وتسجيلهما عند ترقية مشروعك، يتم تلقائيًا تفعيل سجلّات تدقيق نشاط المشرف في Cloud Logging. يمكنك أيضًا تفعيل تسجيل أنشطة المستخدمين في صفحة إعدادات المصادقة في وحدة تحكّم Firebase. للتعرّف على كيفية عرض سجلاتك وتحليلها، يُرجى الاطّلاع على مستندات Cloud Logging. |
| الاستخدام المتعدّد |
باستخدام المستأجرين، يمكنك إنشاء عدة صوامع فريدة للمستخدمين والإعدادات ضمن مشروع واحد. راجِع مقالة بدء استخدام ميزة "تعدد المستأجرين" في مستندات Cloud Identity Platform. |
| الدعم و"اتفاقية مستوى الخدمة" في Enterprise |
تحصل المشاريع التي تمت ترقيتها على التزامات بشأن وقت التشغيل لخدمات المصادقة وفقًا لاتفاقية مستوى الخدمة (SLA) الخاصة بمنصة Identity، وتكون مؤهَّلة للترقية إلى مستوى دعم المؤسسات. |
| التنظيف التلقائي للمستخدمين المجهولين |
سيتوفّر لك خيار تفعيل الحذف التلقائي للحسابات المجهولة الهوية التي مرّ عليها أكثر من ثلاثين يومًا. لن يتم احتساب الحسابات المجهولة الهوية ضمن حصص الفوترة والاستخدام. |
حدود الاستخدام
عند الترقية، يفرض Firebase Authentication with Identity Platform حدودًا جديدة على استخدامك لـ Firebase Authentication.
بدون تكلفة (Spark)
تفرض المشاريع التي تستخدم خطة Spark المجانية حدًا جديدًا يبلغ 3,000 مستخدم نشط يوميًا (DAU) لمعظم موفّري خدمات تسجيل الدخول. يتم احتساب الاستخدام النشط اليومي استنادًا إلى عدد المستخدمين الفريدين الذين يسجّلون الدخول خلال فترة 24 ساعة.
| مقدّمو خدمة | الحدّ الجديد | الحدّ القديم |
|---|---|---|
| البريد الإلكتروني، ووسائل التواصل الاجتماعي، والهوية المخفية، والتخصيص | 3,000 مستخدم نشط يوميًا | غير محدودة |
| SAML وOpenID Connect | 2 DAU | لا ينطبق |
الدفع حسب الاستخدام (Blaze)
يستند تسعير المشاريع في خطة Blaze إلى المستخدمين النشطين شهريًا، وتتضمّن هذه الخطة فئة مجانية تصل إلى 50,000 مستخدم. المستخدم النشط هو أي شخص يستخدم حسابه خلال مدة الفوترة.
| مقدّمو خدمة | الفئة بدون تكلفة | التكلفة (بالدولار الأمريكي) لكل مستخدم نشط شهريًا (MAU) فوق المستوى المجاني |
|---|---|---|
| البريد الإلكتروني، ووسائل التواصل الاجتماعي، والهوية المخفية، والتخصيص | من 0 إلى 49,999 مستخدم نشط شهريًا | من 0.0025 إلى 0.0055 لكل مستخدم نشط شهريًا |
| SAML وOpenID Connect | 0-49 مستخدم نشط شهريًا | 0.015 لكل مستخدم نشط شهريًا |
ترقية مشروعك
لترقية مشروعك إلى Firebase Authentication with Identity Platform، افتح صفحة إعدادات المصادقة في وحدة تحكّم Firebase.
كيف تعمل هذه الميزة؟
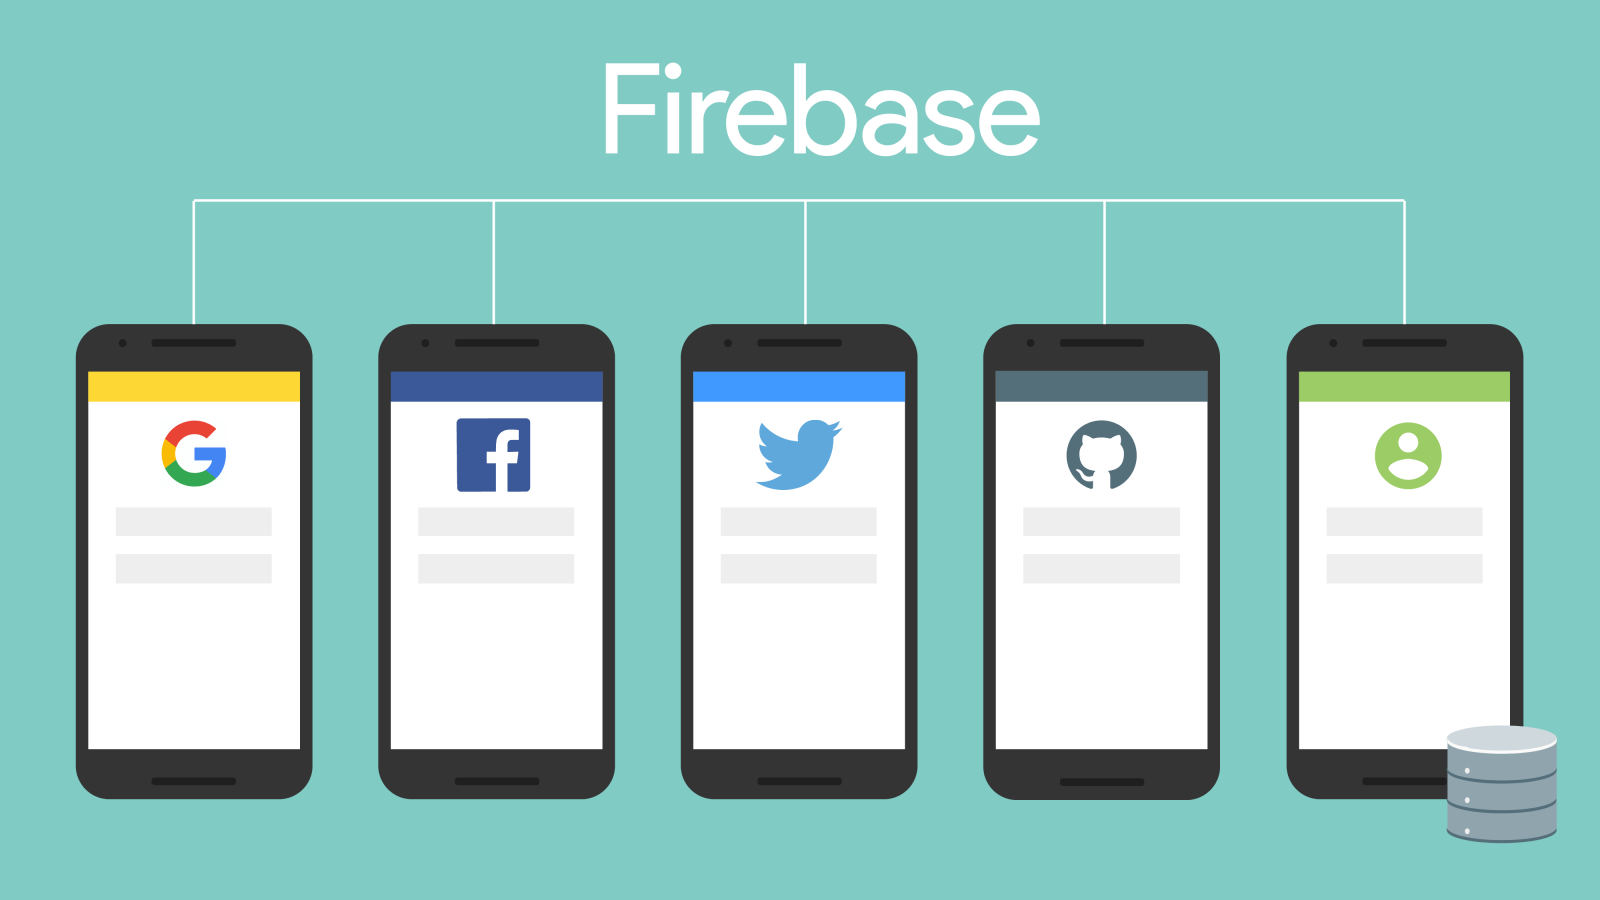
لتسجيل دخول مستخدم إلى تطبيقك، عليك أولاً الحصول على بيانات اعتماد المصادقة من المستخدم. يمكن أن تكون بيانات الاعتماد هذه عبارة عن عنوان البريد الإلكتروني وكلمة المرور الخاصَّين بالمستخدم، أو رمز OAuth مميَّز من موفِّر خدمة هوية موحَّدة. بعد ذلك، يمكنك تمرير بيانات الاعتماد هذه إلى حزمة تطوير البرامج (SDK) الخاصة بـ Firebase Authentication. ستتحقّق خدماتنا الخلفية بعد ذلك من صحة بيانات الاعتماد هذه وستُرسل ردًا إلى العميل.
بعد تسجيل الدخول بنجاح، يمكنك الوصول إلى معلومات الملف الشخصي الأساسية للمستخدم، ويمكنك التحكّم في إذن وصول المستخدم إلى البيانات المخزّنة في منتجات Firebase الأخرى. يمكنك أيضًا استخدام رمز المصادقة المقدَّم للتحقّق من هوية المستخدمين في خدمات الخلفية الخاصة بك.
مسارات التنفيذ
| استخدام FirebaseUI Auth | ||
|---|---|---|
| إعداد طرق تسجيل الدخول | بالنسبة إلى تسجيل الدخول باستخدام عنوان البريد الإلكتروني وكلمة المرور أو رقم الهاتف وأي موفّري هوية موحّدة تريد إتاحتهم، فعليك تفعيلهم في Firebase console وإكمال أي إعدادات يطلبها موفّر الهوية، مثل ضبط عنوان URL لإعادة التوجيه في OAuth. | |
| تخصيص واجهة مستخدم تسجيل الدخول | يمكنك تخصيص واجهة مستخدم تسجيل الدخول من خلال ضبط خيارات FirebaseUI، أو إنشاء نسخة من الرمز على GitHub لتخصيص تجربة تسجيل الدخول بشكل أكبر. | |
| استخدام FirebaseUI لتنفيذ عملية تسجيل الدخول | استورِد مكتبة FirebaseUI، وحدِّد طرق تسجيل الدخول التي تريد إتاحتها، وابدأ عملية تسجيل الدخول باستخدام FirebaseUI. | |
| استخدام حزمة تطوير البرامج (SDK) الخاصة بـ Firebase Authentication | ||
|---|---|---|
| إعداد طرق تسجيل الدخول | بالنسبة إلى تسجيل الدخول باستخدام عنوان البريد الإلكتروني وكلمة المرور أو رقم الهاتف وأي موفّري هوية موحّدة تريد إتاحتهم، فعليك تفعيلهم في Firebase console وإكمال أي إعدادات يطلبها موفّر الهوية، مثل ضبط عنوان URL لإعادة التوجيه في OAuth. | |
| تنفيذ مسارات واجهة المستخدم لطُرق تسجيل الدخول | بالنسبة إلى تسجيل الدخول باستخدام عنوان البريد الإلكتروني وكلمة المرور، عليك تنفيذ عملية تطلب من المستخدمين كتابة عناوين بريدهم الإلكتروني وكلمات المرور. للسماح بتسجيل الدخول باستخدام رقم الهاتف، أنشئ مسارًا يطلب من المستخدمين إدخال رقم الهاتف، ثم إدخال الرمز الوارد في الرسالة القصيرة SMS التي يتلقّونها. بالنسبة إلى تسجيل الدخول الموحّد، عليك تنفيذ سير العمل المطلوب من كل مقدّم خدمة. | |
| تمرير بيانات اعتماد المستخدم إلى حزمة تطوير البرامج (SDK) Firebase Authentication | مرِّر عنوان البريد الإلكتروني وكلمة المرور للمستخدم أو رمز OAuth المميز الذي تم الحصول عليه من موفّر الهوية المتحدّة إلى حزمة تطوير البرامج (SDK) Firebase Authentication. | |
الخطوات التالية
يمكنك الاطّلاع على مزيد من المعلومات عن المستخدمين في مشروع Firebase، ثم مراجعة أدلة بدء الاستخدام الخاصة بالمنصة ومقدّمي خدمات تسجيل الدخول الذين تريد توفير الدعم لهم:
iOS+ Android الويب Flutter Unity C++ المشرف
ألا تعرف من أين تبدأ؟