

अपने ऐप्लिकेशन में Firebase SDK टूल का इस्तेमाल करके, सामान्य OAuth लॉगिन को इंटिग्रेट करें. इससे आपके उपयोगकर्ता, Yahoo जैसे OAuth प्रोवाइडर का इस्तेमाल करके Firebase से पुष्टि कर पाएंगे. इससे वे साइन-इन की पूरी प्रोसेस को पूरा कर पाएंगे.
शुरू करने से पहले
Yahoo खातों का इस्तेमाल करके उपयोगकर्ताओं को साइन इन करने की सुविधा देने के लिए, आपको सबसे पहले अपने Firebase प्रोजेक्ट के लिए, Yahoo को साइन-इन प्रोवाइडर के तौर पर चालू करना होगा:
- अपने Apple प्रोजेक्ट में Firebase जोड़ें.
- Firebase console में, सुरक्षा > पुष्टि पर जाएं.
- साइन-इन का तरीका टैब में जाकर, Yahoo साइन-इन की सुविधा देने वाली कंपनी को चालू करें.
-
उस सेवा देने वाली कंपनी की डेवलपर कंसोल से, सेवा देने वाली कंपनी के कॉन्फ़िगरेशन में क्लाइंट आईडी और क्लाइंट सीक्रेट जोड़ें:
-
Yahoo OAuth क्लाइंट को रजिस्टर करने के लिए, Yahoo डेवलपर के दस्तावेज़ में दिए गए निर्देशों का पालन करें. यह दस्तावेज़, Yahoo पर वेब ऐप्लिकेशन रजिस्टर करने के बारे में है.
OpenID Connect API की इन दो अनुमतियों को चुनना न भूलें:
profileऔरemail. -
इन कंपनियों के साथ ऐप्लिकेशन रजिस्टर करते समय, अपने प्रोजेक्ट के
*.firebaseapp.comडोमेन को अपने ऐप्लिकेशन के रीडायरेक्ट डोमेन के तौर पर रजिस्टर करना न भूलें.
-
- सेव करें पर क्लिक करें.
Firebase SDK की मदद से, साइन-इन फ़्लो को मैनेज करना
Firebase Apple प्लैटफ़ॉर्म SDK टूल की मदद से साइन-इन फ़्लो को मैनेज करने के लिए, यह तरीका अपनाएं:
अपने Xcode प्रोजेक्ट में कस्टम यूआरएल स्कीम जोड़ें:
- अपने प्रोजेक्ट का कॉन्फ़िगरेशन खोलें: बाईं ओर मौजूद ट्री व्यू में, प्रोजेक्ट के नाम पर दो बार क्लिक करें. TARGETS सेक्शन में जाकर अपना ऐप्लिकेशन चुनें. इसके बाद, जानकारी टैब चुनें और यूआरएल टाइप सेक्शन को बड़ा करें.
-
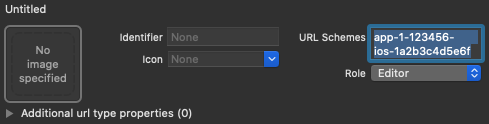
+ बटन पर क्लिक करें और अपने एन्कोड किए गए ऐप्लिकेशन आईडी को यूआरएल स्कीम के तौर पर जोड़ें.
अन्य फ़ील्ड को खाली छोड़ दें.
आपको Firebase console में एन्कोड किया गया ऐप्लिकेशन आईडी मिल सकता है: इसके लिए,
सेटिंग > सामान्य टैब पर जाएं. इसके बाद, नीचे की ओर स्क्रोल करके आपके ऐप्लिकेशन सेक्शन पर जाएं. यहां आपको अपने iOS ऐप्लिकेशन के बारे में जानकारी मिलेगी.सेट अप पूरा होने के बाद, आपका कॉन्फ़िगरेशन कुछ ऐसा दिखेगा. हालांकि, इसमें आपके ऐप्लिकेशन से जुड़ी वैल्यू होंगी:
प्रोवाइडर आईडी yahoo.com का इस्तेमाल करके, OAuthProvider का इंस्टेंस बनाएं.
Swift
var provider = OAuthProvider(providerID: "yahoo.com")
Objective-C
FIROAuthProvider *provider = [FIROAuthProvider providerWithProviderID:@"yahoo.com"];
वैकल्पिक: OAuth के अतिरिक्त कस्टम पैरामीटर तय करें. ये पैरामीटर, OAuth के अनुरोध के साथ भेजे जाएंगे.
Swift
provider.customParameters = [
"prompt": "login",
"language": "fr"
]
Objective-C
[provider setCustomParameters:@{@"prompt": @"login", @"language": @"fr"}];
Yahoo के साथ काम करने वाले पैरामीटर के बारे में जानने के लिए, Yahoo OAuth का दस्तावेज़ देखें. ध्यान दें कि Firebase के लिए ज़रूरी पैरामीटर,
setCustomParametersके साथ पास नहीं किए जा सकते. ये पैरामीटर client_id, redirect_uri, response_type, scope, और state हैं.ज़रूरी नहीं:
profileऔरemailके अलावा, OAuth 2.0 के अन्य स्कोप तय करें. ये वे स्कोप होने चाहिए जिनके लिए आपको पुष्टि करने वाली कंपनी से अनुरोध करना है. अगर आपके ऐप्लिकेशन को Yahoo API से उपयोगकर्ता के निजी डेटा को ऐक्सेस करने की ज़रूरत है, तो आपको Yahoo developer console में एपीआई की अनुमतियां सेक्शन में जाकर, Yahoo API को ऐक्सेस करने की अनुमतियों का अनुरोध करना होगा. अनुरोध किए गए OAuth स्कोप, ऐप्लिकेशन की एपीआई अनुमतियों में पहले से कॉन्फ़िगर किए गए स्कोप से पूरी तरह मेल खाने चाहिए. उदाहरण के लिए, अगर उपयोगकर्ता के संपर्कों को पढ़ने/लिखने का ऐक्सेस मांगा जाता है और ऐप्लिकेशन के एपीआई की अनुमतियों में इसे पहले से कॉन्फ़िगर किया गया है, तो readonly OAuth स्कोपsdct-rके बजायsdct-wको पास करना होगा. ऐसा न करने पर, फ़्लो पूरा नहीं होगा और उपयोगकर्ता को गड़बड़ी का मैसेज दिखेगा.Swift
// Request access to Yahoo Mail API.
// Request read/write access to user contacts.
// This must be preconfigured in the app's API permissions.
provider.scopes = ["mail-r", "sdct-w"]
Objective-C
// Request access to Yahoo Mail API.
// Request read/write access to user contacts.
// This must be preconfigured in the app's API permissions.
[provider setScopes:@[@"mail-r", @"sdct-w"]];
ज़्यादा जानने के लिए, Yahoo के स्कोप का दस्तावेज़ देखें.
ज़रूरी नहीं: अगर आपको यह तय करना है कि आपका ऐप्लिकेशन, उपयोगकर्ता को reCAPTCHA दिखाते समय
SFSafariViewControllerयाUIWebViewको किस तरह से दिखाएगा, तोAuthUIDelegateप्रोटोकॉल के मुताबिक एक कस्टम क्लास बनाएं और उसेcredentialWithUIDelegateको पास करें.OAuth प्रोवाइडर ऑब्जेक्ट का इस्तेमाल करके, Firebase से पुष्टि करें.
Swift
provider.getCredentialWith(nil) { credential, error in
if error != nil {
// Handle error.
}
if credential != nil {
Auth().signIn(with: credential) { authResult, error in
  if error != nil {
    // Handle error.
  }
  // User is signed in.
  // IdP data available in authResult.additionalUserInfo.profile.
  // Yahoo OAuth access token can also be retrieved by:
  // (authResult.credential as? OAuthCredential)?.accessToken
  // Yahoo OAuth ID token can be retrieved by calling:
  // (authResult.credential as? OAuthCredential)?.idToken
}
}
}
Objective-C
[provider getCredentialWithUIDelegate:nil
                       completion:^(FIRAuthCredential *_Nullable credential, NSError *_Nullable error) {
if (error) {
// Handle error.
}
if (credential) {
[[FIRAuth auth] signInWithCredential:credential
                          completion:^(FIRAuthDataResult *_Nullable authResult, NSError *_Nullable error) {
  if (error) {
    // Handle error.
  }
  // User is signed in.
  // IdP data available in authResult.additionalUserInfo.profile.
  // Yahoo OAuth access token can also be retrieved by:
  // ((FIROAuthCredential *)authResult.credential).accessToken
  // Yahoo OAuth ID token can be retrieved by calling:
  // ((FIROAuthCredential *)authResult.credential).idToken
}];
}
}];
OAuth ऐक्सेस टोकन का इस्तेमाल करके, Yahoo API को कॉल किया जा सकता है.
उदाहरण के लिए, प्रोफ़ाइल की बुनियादी जानकारी पाने के लिए, REST API को कॉल किया जा सकता है. इसके लिए,
Authorizationहेडर में ऐक्सेस टोकन पास करें:https://social.yahooapis.com/v1/user/YAHOO_USER_UID/profile?format=json
यहां
YAHOO_USER_UID, Yahoo उपयोगकर्ता का आईडी है. इसेAuth.auth.currentUser.providerData[0].uidफ़ील्ड याauthResult.additionalUserInfo.profileसे वापस पाया जा सकता है.ऊपर दिए गए उदाहरणों में, साइन-इन फ़्लो पर फ़ोकस किया गया है. हालांकि, आपके पास
linkWithPopupका इस्तेमाल करके, Yahoo प्रोवाइडर को किसी मौजूदा उपयोगकर्ता से लिंक करने का विकल्प भी होता है. उदाहरण के लिए, एक ही उपयोगकर्ता के खाते से कई प्रोवाइडर को लिंक किया जा सकता है. इससे उपयोगकर्ता, इनमें से किसी भी प्रोवाइडर का इस्तेमाल करके साइन इन कर सकता है.Swift
Auth().currentUser.link(withCredential: credential) { authResult, error in
if error != nil {
// Handle error.
}
// Yahoo credential is linked to the current user.
// IdP data available in authResult.additionalUserInfo.profile.
// Yahoo OAuth access token can also be retrieved by:
// (authResult.credential as? OAuthCredential)?.accessToken
// Yahoo OAuth ID token can be retrieved by calling:
// (authResult.credential as? OAuthCredential)?.idToken
}
Objective-C
[[FIRAuth auth].currentUser
linkWithCredential:credential
        completion:^(FIRAuthDataResult * _Nullable authResult, NSError * _Nullable error) {
if (error) {
// Handle error.
}
// Yahoo credential is linked to the current user.
// IdP data available in authResult.additionalUserInfo.profile.
// Yahoo OAuth access token is can also be retrieved by:
// ((FIROAuthCredential *)authResult.credential).accessToken
// Yahoo OAuth ID token can be retrieved by calling:
// ((FIROAuthCredential *)authResult.credential).idToken
}];
इसी पैटर्न का इस्तेमाल
reauthenticateWithPopup/reauthenticateWithRedirectके साथ किया जा सकता है. इसका इस्तेमाल, संवेदनशील कार्रवाइयों के लिए नए क्रेडेंशियल पाने के लिए किया जा सकता है. इन कार्रवाइयों के लिए, हाल ही में लॉगिन करना ज़रूरी होता है.Swift
Auth().currentUser.reauthenticateWithCredential(withCredential: credential) { authResult, error in
if error != nil {
// Handle error.
}
// User is re-authenticated with fresh tokens minted and
// should be able to perform sensitive operations like account
// deletion and email or password update.
// IdP data available in result.additionalUserInfo.profile.
// Additional OAuth access token is can also be retrieved by:
// (authResult.credential as? OAuthCredential)?.accessToken
// Yahoo OAuth ID token can be retrieved by calling:
// (authResult.credential as? OAuthCredential)?.idToken
}
Objective-C
[[FIRAuth auth].currentUser
reauthenticateWithCredential:credential
                  completion:^(FIRAuthDataResult * _Nullable authResult, NSError * _Nullable error) {
if (error) {
// Handle error.
}
// User is re-authenticated with fresh tokens minted and
// should be able to perform sensitive operations like account
// deletion and email or password update.
// IdP data available in result.additionalUserInfo.profile.
// Additional OAuth access token is can also be retrieved by:
// ((FIROAuthCredential *)authResult.credential).accessToken
// Yahoo OAuth ID token can be retrieved by calling:
// ((FIROAuthCredential *)authResult.credential).idToken
}];
अगले चरण
जब कोई उपयोगकर्ता पहली बार साइन इन करता है, तो एक नया उपयोगकर्ता खाता बनता है. यह खाता, उस क्रेडेंशियल से लिंक होता है जिससे उपयोगकर्ता ने साइन इन किया था. जैसे, उपयोगकर्ता का नाम और पासवर्ड, फ़ोन नंबर या पुष्टि करने वाली कंपनी की जानकारी. यह नया खाता, आपके Firebase प्रोजेक्ट के हिस्से के तौर पर सेव किया जाता है. इसका इस्तेमाल, आपके प्रोजेक्ट के हर ऐप्लिकेशन में किसी उपयोगकर्ता की पहचान करने के लिए किया जा सकता है. इससे कोई फ़र्क़ नहीं पड़ता कि उपयोगकर्ता ने किस तरह से साइन इन किया है.
-
अपने ऐप्लिकेशन में,
Userऑब्जेक्ट से उपयोगकर्ता की प्रोफ़ाइल की बुनियादी जानकारी पाई जा सकती है. उपयोगकर्ताओं को मैनेज करना लेख पढ़ें. Firebase Realtime Database और Cloud Storage सुरक्षा नियमों में, आपको ये काम करने की सुविधा मिलती है: साइन इन किए हुए उपयोगकर्ता का यूनीक User-ID,
authवैरिएबल से पाएं, और इसका इस्तेमाल यह कंट्रोल करने के लिए करें कि कोई उपयोगकर्ता किस डेटा को ऐक्सेस कर सकता है.
उपयोगकर्ताओं को, पुष्टि करने वाली कई कंपनियों की मदद से आपके ऐप्लिकेशन में साइन इन करने की अनुमति दी जा सकती है. इसके लिए, पुष्टि करने वाली कंपनी के क्रेडेंशियल को किसी मौजूदा उपयोगकर्ता खाते से लिंक करें.
किसी उपयोगकर्ता को साइन आउट करने के लिए,
signOut: को कॉल करें.
Swift
let firebaseAuth = Auth.auth()
do {
  try firebaseAuth.signOut()
} catch let signOutError as NSError {
  print("Error signing out: %@", signOutError)
}
Objective-C
NSError *signOutError;
BOOL status = [[FIRAuth auth] signOut:&signOutError];
if (!status) {
  NSLog(@"Error signing out: %@", signOutError);
  return;
}
आपको पुष्टि करने से जुड़ी सभी गड़बड़ियों के लिए, गड़बड़ी ठीक करने वाला कोड भी जोड़ना पड़ सकता है. गड़बड़ियां ठीक करना लेख पढ़ें.